Clash Verge Rev DNS 设置:覆写、Fake-IP 与解析排查
选择合适的 DNS 修改入口,配置加密解析与 Fake-IP,并检查最终生效结果。
本页目录
什么情况下需要改 DNS
节点延迟正常,但连接日志持续出现解析失败、只有部分域名打不开,或者开启 TUN 后域名访问异常,才有理由检查 DNS。节点超时、账户流量耗尽和 DNS 不是同一种问题;先确认基础连接 可用,再改解析设置。
先记录受影响域名、发生时间、是否只在某个网络出现,以及系统代理和 TUN 各自的表现。能打开另一个域名并不能证明所有 DNS 都正常,但可以帮助缩小范围。
先看清当前配置从哪里来
设置里的「DNS 覆写」和订阅扩展都能影响 DNS。先在「设置 → 当前配置」搜索 dns:,记录当前解析模式、服务器和策略,再做一份备份
。
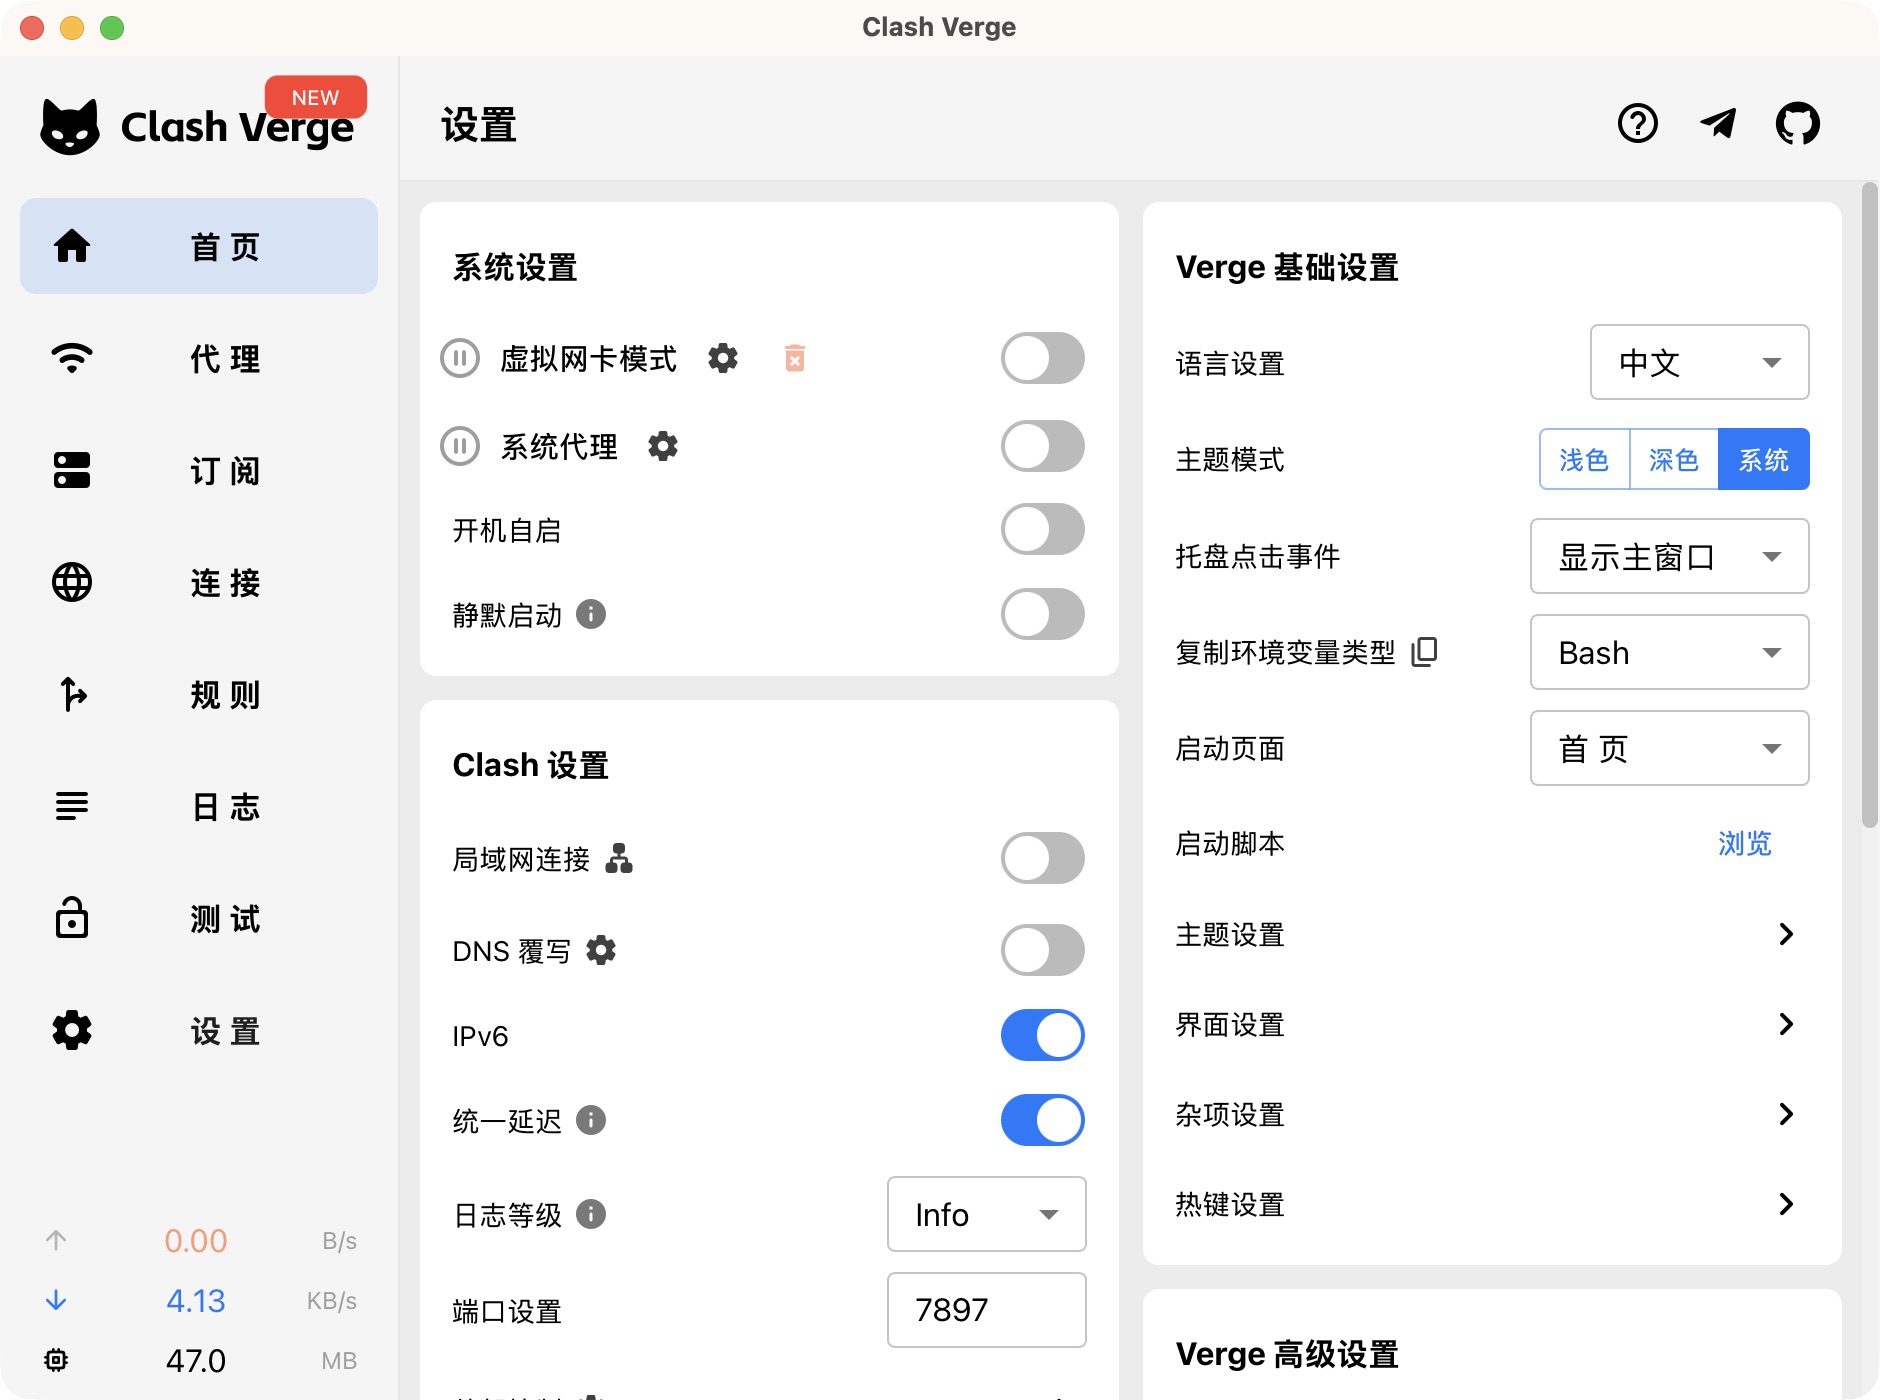
- 想通过界面统一填写 DNS,使用「设置 → DNS 覆写」旁的设置入口,填写后保存并确认开关状态。
- 只想改变某一份订阅,使用该订阅的「编辑扩展配置」。
- 想对多份订阅采用相同设置,使用全局扩展,但仍要检查订阅自身是否有后续覆盖。
修改时选一种入口,先不要同时在三个地方填写不同的服务器。Rev v2.5.5 起,扩展中写出的 dns 子字段会替换对应旧值;例如写出 nameserver-policy 就会替换整张策略表,而不是只加一条。应用会在扩展之后回写部分自己接管的字段,细节见扩展配置教程
。
各字段分别解决什么问题
| 字段 | 用途 | 常见误解 |
|---|---|---|
default-nameserver | 为 DNS 服务器自身的域名做启动解析 | 不是所有业务域名都交给它 |
nameserver | 普通域名查询使用的服务器 | 填越多不一定越快 |
proxy-server-nameserver | 解析代理节点服务器的域名 | 它不代表所有请求都走代理 |
nameserver-policy | 为指定域名选择解析服务器 | 它与代理分流规则是两层设置 |
enhanced-mode | Fake-IP 或 redir-host 的处理方式 | Fake-IP 返回的合成地址不等于真实出口 IP |
从一个简单配置开始
以下是写入订阅扩展的 DNS 片段,保留原订阅的节点和规则。示例使用阿里 DNS 的 HTTPS 接口;先确认当前网络能访问它,不能访问时换成自己可用的解析服务。
dns:
  enable: true
  enhanced-mode: fake-ip
  fake-ip-range: 198.18.0.1/16
  default-nameserver:
    - 223.5.5.5
  nameserver:
    - https://dns.alidns.com/dns-query
  proxy-server-nameserver:
    - https://dns.alidns.com/dns-query
保存并重新应用当前订阅,再打开「当前配置」确认这几个字段实际存在。这个片段没有声明 DNS 监听端口,不能直接对着一个猜出来的端口运行 nslookup 就判断成功与否。
如果已有可用的订阅 DNS 策略,不必为了照抄示例把它全部换掉。先只调整与故障有关的一项,例如解析节点域名的服务器,再重试同一个请求。
Fake-IP 与局域网域名怎么处理
Fake-IP 用合成地址关联域名,便于后续分流。某个应用必须取得真实地址、或家中设备的本地域名出现异常时,可以针对该域名添加过滤,而不是马上给所有域名关闭 Fake-IP。
dns:
  fake-ip-filter:
    - '*.lan'
    - '+.example.com'
把 example.com 换成确实需要返回真实地址的域名。列表会替换原列表,先把原先需要保留的条目一起复制过来。让本地域名跳过 Fake-IP 后,还要确保选用的 DNS 确实知道它的真实地址;公共 DNS 通常不知道你家的设备名。
怎样验证修改是否有效
- 先检查当前配置,排除编辑了未选中订阅的情况。
- 关闭出错网页或应用的旧连接,重新发起同一个域名请求;必要时重启目标应用,减少旧缓存干扰。
- 在日志查找该域名附近的解析和连接错误,再在连接页面核对实际策略。
- 保持同一个节点和同一种代理入口,只比较修改 DNS 前后的结果。不要同时换节点、改分流和换网络。
- 若解析正常但节点连接仍超时,继续检查节点服务器和网络,别再无限增加 DNS 列表。
respect-rules 需要配套节点域名解析设置,不熟悉时先不加;也不要以关闭证书校验作为 HTTPS DNS 的通用修复。恢复时撤回刚改的扩展或界面值,重新应用原订阅,再验证同一组请求。
相关文档:Mihomo DNS 配置 、Rev 扩展优先级 。